SSH-Zugriff härten: die Konfiguration, die im Alltag trägt
Wie wir SSH auf übernommenen Servern in einem Nachmittag absichern: nur Schlüssel, klare Algorithmen, Rate-Limits und Session-Hygiene.
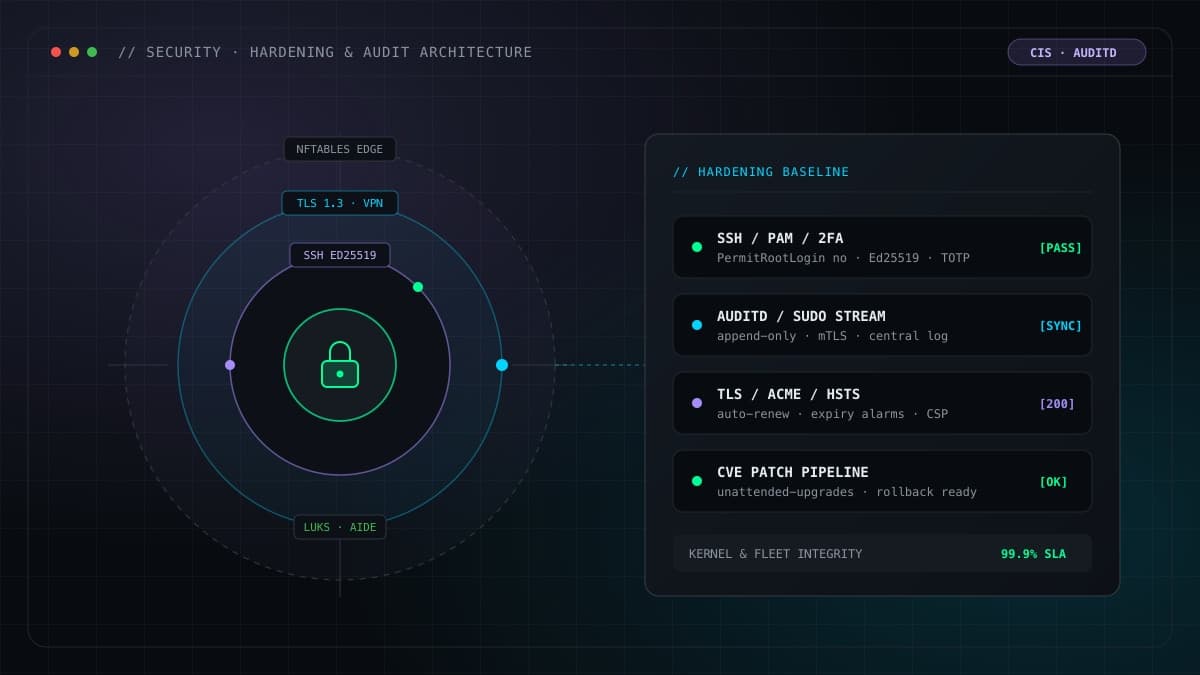
SSH ist bei den meisten Linux-Servern die einzige Tür, die dauerhaft offen steht. Deshalb lohnt sich die Konzentration: Wer den Zugriff einmal sauber absichert, entfernt eine ganze Klasse von Risiken und hört danach kaum noch von diesem Thema. Dieser Post ist der Ablauf, den wir bei übernommenen Servern in einem Nachmittag durchgehen: von der Einrichtung mit ausschließlichen Schlüsseln über die Wahl der Algorithmen bis zu der Frage, welche Voreinstellungen der Distribution man einfach stehen lässt.
Erst die Zugänge sortieren, dann die Tür schließen
Der erste Schritt ist kein Konfigurationsparameter, sondern Buchhaltung. Auf einem Server, der einige Jahre läuft, sammeln sich fast immer ssh_host_keys aus älteren Generationen, authorized_keys-Dateien mit Einträgen, die niemand mehr zuordnen kann, und Accounts, die längst verlassen sind. Bevor irgendeine sshd_config angefasst wird, listen wir alle Wege ins System auf: welche Schlüssel gelten, welchen Accounts sie gehören und wer sie wirklich noch braucht. Alles, was sich dabei keiner lebenden Person oder Rolle zuordnen lässt, fliegt raus. Danach kennt man nicht nur die Lücken, sondern hat auch die Basis für alles Weitere, denn eine Härtung, die nicht weiß, wer legitim zugreift, richtet sich am Ende gegen sich selbst.
Nur noch Schlüssel
Die wichtigste Einzelmaßnahme bleibt die Abschaltung des Passwort-Logins: PasswordAuthentication no in der Server-Konfiguration, bewiesen durch einen Test in einem zweiten Fenster, das solange geöffnet bleibt, bis die Anmeldung mit Schlüssel steht. Dazu gehört die zwingende Entscheidung über Root: PermitRootLogin prohibit-password hält administrativen Zugriff möglich, nimmt aber den Passwortweg aus der Gleichung; sauberer ist in den meisten Teams der Weg über dedizierte Benutzer mit sudo. PubkeyAuthentication erzwingen wir nicht, es ist seit Jahren der Standard; entscheidend ist, dass die Gegenrichtung zuverlässig zu bleibt.
Auch der Client entscheidet mit, ein Punkt, der häufig übersehen wird. Ein ssh-Agent, der die Schlüssel hält, verhindert, dass private Schlüssel auf fremden Rechnern landen, und ssh -v zeigt im Zweifel genau, welcher Schlüssel angeboten wurde und warum der Server ihn abgelehnt hat. Diese Diagnoseausgabe ist unser bester Freund beim Umschalten, und sie kostet nichts.
Algorithmen mit Anspruch, aber ohne Exklusivität
Moderne OpenSSH-Versionen bringen Voreinstellungen mit, die für den Alltag gut gewählt sind: Curve25519 für den Schlüsselaustausch, Ed25519 für Host- und Benutzerschlüssel, ChaCha20-Poly1305 und AES-GCM für die Verschlüsselung. In den allermeisten Fällen besteht die richtige Maßnahme deshalb darin, die Voreinstellungen zu prüfen und explizit zu dokumentieren, nicht darin, eine eigene Auswahl zu entwerfen. Wir setzen mit KexAlgorithms, Ciphers und MACs bewusst nur die breite, moderne Auswahl fest und lassen exotische Varianten weg. Wer hier zu aggressiv filtert, bricht ältere Clients, und ein Zugriff, der im Notfall nicht geht, ist keine Härtung, sondern ein Incident mit Vorlaufzeit. Gesondert betrachtet wird nur DSA, das ohnehin nicht mehr angefasst wird: Neue Schlüssel bekommen Ed25519, RSA bleibt mit mindestens 3072 Bit nur da, wo ein System es verlangt.
Drosseln, begrenzen, protokollieren
Auch mit alleinigen Schlüsseln bleibt der Port offen und Ziel von Anmeldeversuchen; die Login-Oberfläche will also gedämpft sein. Die Parameter dafür stehen alle in der sshd_config: MaxAuthTries begrenzt die Versuche pro Verbindung, LoginGraceTime sorgt dafür, dass unauthentifizierte Sitzungen nicht ewig existieren, und mit AllowUsers oder besser AllowGroups wird die Menge der möglichen Anmeldungen von der Accountliste entkoppelt. MaxSessions und MaxStartups stemmen sich gegen Verbindungsfluten. Portknocking setzen wir nicht ein, wohl aber Rate-Limiting auf Netzebene und eine zweistufige Alarmierung: Die Zahl fehlgeschlagener Versuche ist normalerweise hoch und ungefährlich; ein Anstieg über das übliche Maß hinaus ist die Information, die zählt.
Zu Session-Hygiene gehört schließlich, dass Sitzungen enden: ClientAliveInterval mit passendem ClientAliveCountMax trennt eingeschlafene Verbindungen, und Agent-Forwarding wird, wo es genutzt wird, gezielt nur pro Host in der Client-Konfiguration gesetzt, nie global.
Was die Distribution schon richtig macht
Ein guter Teil der Hausaufgaben ist heutzutage bereits erledigt, und es lohnt sich, das vor der eigenen Konfiguration zu prüfen. Aktuelle Debian-Versionen starten sshd als Socket-gesteuerte Einheit und bringen eine Konfigurationslinie mit, die schwache Algorithmen bereits aussortiert. Die Release-Anmerkungen der Distribution nennen solche Umstellungen explizit; ein Blick hinein spart Doppelarbeit. Was wir ergänzen, landet in einer Drop-in-Datei unter /etc/ssh/sshd_config.d/, so dass ein Paket-Update die lokalen Entscheidungen unangetastet lässt. Dann folgt der Pflichtbestandteil jedes Umbaus: sshd -t prüft die Syntax, und der Neustart passiert erst, wenn eine zweite Sitzung parallel bestätigt hat, dass der Zugang hält.
Der zweite Bund: der Notzugriff
Neben der gehärteten normalen Tür gehört ein zweites, kleineres Thema auf den Tisch: der Notzugriff. Jede Maschine braucht einen Weg, der auch dann funktioniert, wenn der Schlüsselbund verlorengeht oder ein Automatismus den richtigen Wechsel verpasst. Bei uns ist der Standard ein Reserveschlüssel, der seine Herkunft getrennt von den vertrauten Rechnern hat, in einem umsichtigen Ablagepfad liegt und nur mit dokumentierter Zuständigkeit benutzt wird. Wichtig ist die Häufigkeitsregel: Ein Notzugriff, der nie angerührt wird, verrostet; er wird deshalb im halbjährlichen Zyklus einmal bewusst benutzt und danach wieder gehärtet, so dass das Verfahren bewiesenermaßen funktioniert.
Die zweite Disziplin ist die Inventur der Client-Seite. Schlüssel wandern mit Personen, Geräte wechseln, und ein Bund aus einer verlorenen Maschine ist ein Risiko, das sich unangenehm bemerkbar macht. Bei uns endet jede Runde der Zugriffsarbeit deshalb mit einer kurzen Abgleichung: Wer hat die aktuellen Schlüssel, welche Geräte sind beteiligt, welche Einträge sind überflüssig geworden. Fünf Minuten pro Zyklus; die nachfolgenden Härtungsschritte finden dann keine Überraschungen mehr vor.
Am Ende des Nachmittags steht ein Server, der Passwörter ablehnt, nur bekannten Gruppen erlaubt, moderne Algorithmen verhandelt und seine Versuchszähler im Blick behält. Nicht spektakulär, aber genau das ist der Punkt: Die Tür ist zu, und zwar so, dass der Schlüsselbund weiter funktioniert. Wenn Sie möchten, dass wir diese Baseline auf Ihren Servern einziehen oder Ihre bestehende SSH-Konfiguration einmal gegensehen, finden Sie auf der Seite Sicherheitshärtung und Audits den passenden Rahmen, und unter Warum Linux Top-Server antreibt lesen Sie, warum wir auf dieser Basis arbeiten. Für den Überblick, welche Updates zwischen den Härtungen relevant werden, lohnt der Blick in unseren Beitrag zu kritischen Sicherheitsupdates.
Quellen
- OpenSSH portable release notes, https://www.openssh.com/releasenotes.html (abgerufen 2026-11-04)
- OpenBSD, sshd_config(5), https://man7.org/linux/man-pages/man5/sshd_config.5.html (abgerufen 2026-11-04)
- Debian 12 Release-Anmerkungen, https://www.debian.org/releases/bookworm/amd64/release-notes/ch-whats-new.en.html (abgerufen 2026-11-04)