72 Stunden kritische RCEs: PHP, Java4Shell & NGINX2Root
Drei Tage, drei kritische RCE-Wellen im Linux-Webstack: OpenJDK (Java4Shell), NGINX (NGINX2Root) und sieben kritische PHP-CVEs. Zielversionen, Workarounds und Triage-Befehle.
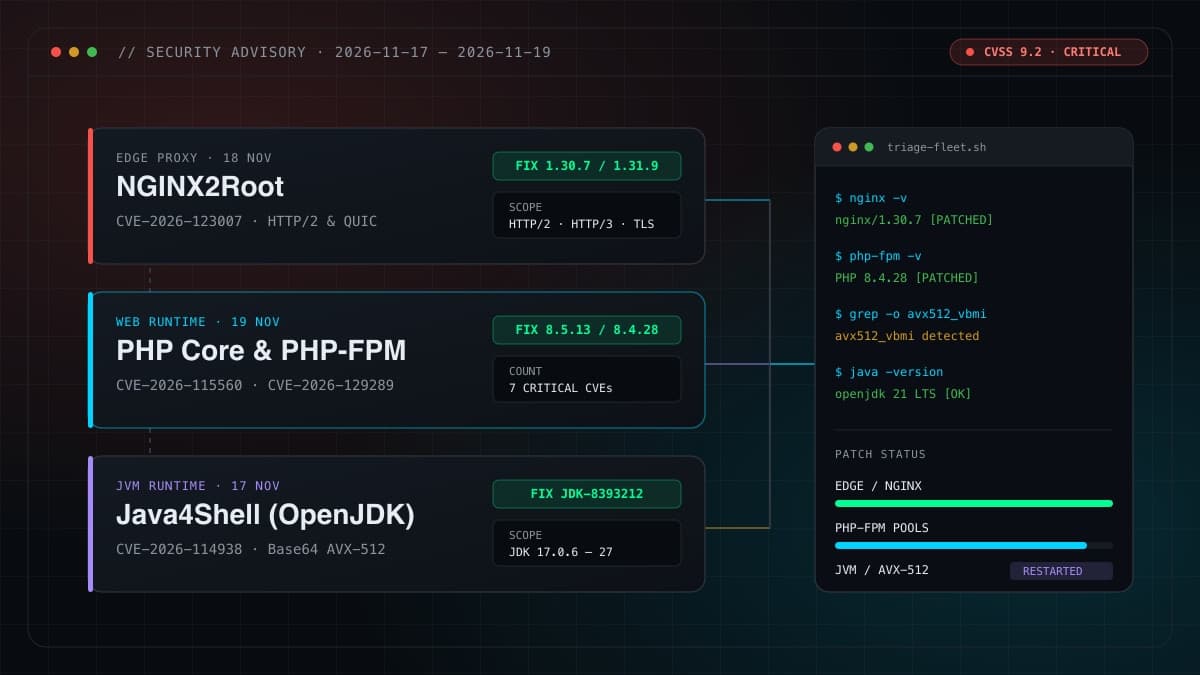
Zwischen dem 17. und 19. November 2026 trafen drei kritische Remote-Code-Execution-Wellen nacheinander den gesamten Linux-Webstack: am Dienstag Java4Shell in OpenJDK, am Mittwoch NGINX2Root für NGINX Open Source und NGINX Plus und heute sieben kritische PHP-Schwachstellen. Wer produktive Linux-Server im Internet betreibt, steht damit auf allen drei Schichten vor einem sofortigen Patch-Fenster.
Das bloße Einspielen der Pakete schließt die Lücken noch nicht. Starten Sie nach dem Update alle laufenden nginx-Prozesse, jeden php-fpm-Pool (oder Apache mod_php) sowie betroffene JVMs sauber neu und prüfen Sie die tatsächlich aktiven Versionen.
19. November (Heute): PHP schließt sieben kritische 9.2-CVEs
Knapp vier Wochen nach dem Oktober-Notfallpatch PHP2Shell (siehe unser PHP-Sicherheitsupdate vom Oktober 2026) liefert das PHP-Projekt heute eine weitere kritische Update-Welle für alle gepflegten Zweige. Sieben Schwachstellen mit CVSS v4.0 9.2 betreffen Session-Handling, PHP-FPM, die Engine und die Date-Extension.
CVE-2026-115560(„phpAfterShell“): Serializer-Mismatch bei Session-Upload-Progress. Ein Angreifer kann Daten in einem Serialisierungsformat schreiben und in einem anderen dekodieren lassen, was in Kombination mit einer passenden Object-Gadget-Chain zu RCE führt.CVE-2026-129289(PHP-FPM Request Smuggling): ermöglicht einem unauthentifizierten Angreifer PHP-Codeausführung mit einer einzelnen Anfrage, wenn das Frontend FastCGI-Verbindungen wiederverwendet (fastcgi_keep_conn on) und ein Endpunktphp://inputöffnet, ohne den Body vollständig zu lesen.CVE-2026-129481,CVE-2026-129182undCVE-2026-129474: Use-after-Free- und Engine-Zustandsfehler beim Session-Shutdown und im globalen Request-Handling.
Gepatchte Versionen sind PHP 8.5.13, 8.4.28, 8.3.37 und 8.2.36 (parallel zum Release von 8.6.0). Wenn ein sofortiges Update auf einzelnen Hosts noch blockiert ist, halten Sie session.upload_progress.enabled=0 auf allen SAPIs aktiv und deaktivieren Sie vorübergehend fastcgi_keep_conn in Nginx-Upstreams. Behalten Sie zudem den Kalender im Blick: Die Sicherheitsunterstützung für PHP 8.2 endet am 31. Dezember 2026, in sechs Wochen.
18. November: NGINX2Root betrifft HTTP/2, HTTP/3 und TLS
Gestern veröffentlichte F5 ein dringendes Out-of-Band-Advisory für NGINX Open Source (1.19.7 bis 1.31.8) und NGINX Plus. Die Sammlung aus Speicherfehlern und Use-after-Free-Lücken kursiert unter dem Namen „NGINX2Root“, weil sich eine Worker-Kompromittierung zusammen mit einer ungepatchten Linux-Kernel-LPE zu vollem Root-Zugriff verketten lässt.
CVE-2026-123007(Kritisch, öffentlicher PoC): Integer-Overflow und Out-of-Bounds-Heap-Write in der HTTP/2-Flow-Control-Implementierung über TLS mit Potenzial für Heap-Korruption und RCE.CVE-2026-123633(Kritisch): Use-after-Free im HTTP/2-Reverse-Proxy-Betrieb, wenn ein Worker unter Verbindungslast eine aktive Client-Verbindung während laufender Verarbeitung draint.CVE-2026-121810: Use-after-Free beim Connection-Draining unter HTTP/3 (QUIC) während Stream-Erstellung und Upstream-Routing.CVE-2026-123634undCVE-2026-113425: Use-after-Free in der DNS-Resolver-Warteliste (bei Subrequests/Mirror) sowie in der Mail-Proxy-Authentifizierung.CVE-2026-118899(Hoch): Denial-of-Service, der einen NGINX-Worker beim Lesen eines Request-Bodys über TLS 1.3 in eine Endlosschleife zwingt.
Aktualisieren Sie umgehend auf NGINX Open Source 1.30.7 (Stable) oder 1.31.9 (Mainline) beziehungsweise die gepatchten NGINX-Plus-Stände (37.0.8.1 / 37.3.0.1 und neuer). Ist ein sofortiger Binary-Rollout auf einem Edge-Proxy nicht in der nächsten Stunde machbar, reduziert das temporäre Deaktivieren von http2 und http3 (QUIC) die primäre RCE-Angriffsfläche. Prüfen Sie auf denselben Hosts gleich mit, ob der Linux-Kernel aktuell gepatcht ist.
17. November: Java4Shell (CVE-2026-114938) in OpenJDK
Die Veröffentlichung vom Dienstag, bekannt als Java4Shell (oft neben PHP2Shell umgangssprachlich auch „Java2Shell“ genannt), ist ein kritischer Heap-Speicherfehler (CVSS bis 9.2) im hardwarebeschleunigten Base64-Decoder von OpenJDK. Speziell geformte Base64-Eingaben führen in der Vektor-Optimierung zu fehlerhaften Längenberechnungen, Out-of-Bounds-Zugriffen und möglicher Remote Code Execution.
- Betroffene Runtimes: OpenJDK und Oracle Java SE ab
17.0.6sowie die Linien18bis27(einschließlich LTS 17, 21 und 25). Java 8 und Java 11 sind nicht betroffen, da ihnen der x86-64-Decode-Stub fehlt. - Hardware-Bedingung: betroffen sind ausschließlich x86-64-CPUs mit
AVX-512 VBMI(Intel Xeon ab Ice Lake, AMD EPYC ab Zen 4). ARM64-Server und ältere x86-64-Prozessoren sind nicht verwundbar. - Typische Workloads im Fokus: Jenkins, Jira, Confluence, Keycloak sowie Tomcat- und Spring-Dienste, die nicht vertrauenswürdige Base64-Payloads oder Header verarbeiten.
Oracle und die OpenJDK-Distributionen haben am 17. November Fixes unter JDK-8393212 bereitgestellt (u. a. OpenJDK 27.0.1.1+ sowie Vendor-Backports für LTS 17, 21 und 25). Falls ein sofortiges JDK-Update an der Applikation scheitert, deaktivieren Sie den verwundbaren Pfad per JVM-Startflag -XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics und starten den Dienst neu. Alternativ hilft auf reinen x86-64-Hosts -XX:UseAVX=2; setzen Sie UseAVX jedoch niemals pauschal in gemischten x86-64/ARM64-Umgebungen, da ARM64-JVMs damit nicht starten.
10-Minuten-Triage auf der eigenen Flotte
Vor dem Patch-Lauf zählt der Ist-Stand auf den Hosts, nicht das veraltete Inventory-Wiki. Das folgende Snippet prüft Versionen, aktive NGINX-Direktiven und avx512_vbmi-Hardware-Exposure auf einen Blick:
# 1. Edge-Proxy (NGINX) und exponierte Direktiven
nginx -v 2>&1 || true
grep -RniE 'http2|http3|quic|fastcgi_keep_conn' /etc/nginx/ 2>/dev/null | head -n 30

# 2. PHP CLI- und FPM-Binaries
php -v 2>/dev/null | head -n 1 || true
command -v php-fpm >/dev/null && php-fpm -v | head -n 1
ls /usr/sbin/php-fpm* 2>/dev/null | xargs -r -I{} sh -c 'echo -n "{}: "; {} -v | head -n 1'

# 3. Java-Runtime und AVX-512-VBMI-Check
java -version 2>&1 | head -n 2 || true
grep -m1 -o 'avx512_vbmi' /proc/cpuinfo && echo "AVX-512 VBMI aktiv (Java4Shell relevant)" || echo "Kein AVX-512 VBMI erkannt"

# 4. Kernel-Stand (zusammen mit NGINX2Root prüfen)
uname -r
Empfohlene Patch-Reihenfolge
Wenn drei Schichten innerhalb von 72 Stunden kritisch werden, entscheidet eine klare Reihenfolge von außen nach innen:
- Priorität 1: Internetseitige NGINX-Proxies und Ingress-Controller auf
1.30.7/1.31.9(oder Distributions-Backport) aktualisieren, mitnginx -tprüfen, sauber neu laden und Kernel-Patchstand gegen LPE absichern. - Priorität 2: Exponierte PHP-Stacks auf
8.5.13/8.4.28/8.3.37/8.2.36heben,session.upload_progress.enabled=0prüfen, alle PHP-FPM-Pools neu starten undfastcgi_keep_connkontrollieren. - Priorität 3: OpenJDK 17 bis 27 auf AVX-512-VBMI-Hosts aktualisieren oder vorübergehend
-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsicsmit kontrolliertem Neustart setzen. - Priorität 4: Nachkontrolle in
/var/log/nginx/error.log, FPM-Logs und JVM-Crashdumps (hs_err_pid) auf ungewöhnliche Worker-Abstürze oder Scan-Wellen der letzten 48 Stunden.
Fazit
Drei kritische Sicherheitswellen in einer Woche testen Backups, Staging-Parität und Rollback-Disziplin unter realen Bedingungen. Wenn Ihrem Team heute die Kapazität fehlt oder Sie den Rollout samt Log-Prüfung nicht allein fahren möchten, stehen unsere Teams für 24/7 Incident Response und Sicherheitshärtung & Audits in Prag kurzfristig bereit. Melden Sie sich direkt über unsere Kontaktseite.
Quellen
- PHP November-2026-Sicherheitsreleases (8.5.13, 8.4.28, 8.3.37, 8.2.36): https://www.php.net/archive/2026.php
- F5 / NGINX Out-of-Band-Advisory (CVE-2026-123007, CVE-2026-123633, CVE-2026-121810, CVE-2026-123634, CVE-2026-113425, CVE-2026-118899): https://my.f5.com/
- NVD-Einträge: https://nvd.nist.gov/vuln/detail/CVE-2026-114938 und https://nvd.nist.gov/vuln/detail/CVE-2026-123007
- PHP Supported Versions und 8.2-EOL-Frist: https://www.php.net/supported-versions.php